Showing posts with label DEBIAN. Show all posts

membangun jaringan dengan dns dan web server di server yang berbeda

Assalamualaikum wr.wb
kali ini saya akan membuat sebuah jaringan yang memiliki DNS server dan WEB server yang berbeda tempat , jadi kita kan memiliki 2  PC server, kalau mau tau caranya bisa dilihat di bawah ini?


A. Pengertian


DNS 
Sistem Penamaan Domain ; SNR (bahasa Inggris: (Domain Name System; DNS) adalah sebuah sistem yang menyimpan informasi tentang nama host ataupun nama domain dalam bentuk basis data tersebar (distributed database) di dalam jaringan komputer, misalkan: Internet. DNS menyediakan alamat IP untuk setiap nama host dan mendata setiap server transmisi surat (mail exchange server) yang menerima surel (email) untuk setiap domain. Menurut browser Google Chrome, DNS adalah layanan jaringan yang menerjemahkan nama situs web menjadi alamat internet.
DNS menyediakan pelayanan yang cukup penting untuk Internet, ketika perangkat keras komputer dan jaringan bekerja dengan alamat IP untuk mengerjakan tugas seperti pengalamatan dan penjaluran (routing), manusia pada umumnya lebih memilih untuk menggunakan nama host dan nama domain, contohnya adalah penunjukan sumber universal (URL) dan alamat surel. Analogi yang umum digunakan untuk menjelaskan fungsinya adalah DNS bisa dianggap seperti buku telepon internet di mana saat pengguna mengetikkan www.indosat.net.id di peramban web maka pengguna akan diarahkan ke alamat IP 124.81.92.144 (IPv4) dan 2001:e00:d:10:3:140::83 (IPv6).
Penggunaan nama sebagai pengabstraksi alamat mesin di sebuah jaringan komputer yang lebih dikenal oleh manusia mengalahkan TCP/IP, dan kembali ke zaman ARPAnet. Dahulu, seluruh komputer di jaringan komputer menggunakan file HOSTS.TXT dari SRI (sekarang SIR International), yang memetakan sebuah alamat ke sebuah nama (secara teknis, file ini masih ada - sebagian besar sistem operasi modern menggunakannya dengan baik secara baku maupun melalui cara konfigurasi, dapat melihat Hosts file untuk menyamakan sebuah nama host menjadi sebuah alamat IP sebelum melakukan pencarian via DNS). Namun, sistem tersebut di atas mewarisi beberapa keterbatasan yang mencolok dari sisi prasyarat, setiap saat sebuah alamat komputer berubah, setiap sistem yang hendak berhubungan dengan komputer tersebut harus melakukan update terhadap file Hosts.
Dengan berkembangnya jaringan komputer, membutuhkan sistem yang bisa dikembangkan: sebuah sistem yang bisa mengganti alamat host hanya di satu tempat, host lain akan mempelajari perubaha tersebut secara dinamis. Inilah DNS.

WEB SERVER 


Server web atau Server web dapat merujuk baik pada perangkat keras ataupun perangkat lunak yang menyediakan layanan akses kepada pengguna melalui protokol komunikasi HTTP atau HTTPS atas berkas-berkas yang terdapat pada suatu situs web dalam layanan ke pengguna dengan menggunakan aplikasi tertentu seperti peramban web.
Penggunaan paling umum server web adalah untuk menempatkan situs web, namun pada praktiknya penggunaannya diperluas sebagai tempat peyimpanan data ataupun untuk menjalankan sejumlah aplikasi kelas bisnis.
Fungsi utama sebuah server web adalah untuk mentransfer berkas atas permintaan pengguna melalui protokol komunikasi yang telah ditentukan. Disebabkan sebuah halaman web dapat terdiri atas berkas teks, gambar, video, dan lainnya pemanfaatan server web berfungsi pula untuk mentransfer seluruh aspek pemberkasan dalam sebuah halaman web yang terkait; termasuk di dalamnya teks, gambar, video, atau lainnya.
Pengguna, biasanya melalui aplikasi pengguna seperti peramban web, meminta layanan atas berkas ataupun halaman web yang terdapat pada sebuah server web, kemudian server sebagai manajer layanan tersebut akan merespon balik dengan mengirimkan halaman dan berkas-berkas pendukung yang dibutuhkan, atau menolak permintaan tersebut jika halaman yang diminta tidak tersedia.
saat ini umumnya server web telah dilengkapi pula dengan mesin penerjemah bahasa skrip yang memungkinkan server web menyediakan layanan situs web dinamis dengan memanfaatkan pustaka tambahan seperti PHP, ASP.
Pemanfaatan server web saat ini tidak terbatas hanya untuk publikasi situs web dalam World Wide Web, pada praktiknya server web banyak pula digunakan dalam perangkat-perangkat keras lain seperti printer, router, kamera web yang menyediakan akses layanan http dalam jaringan lokal yang ditujukan untuk menyediakan perangkat manajemen serta mempermudah peninjauan atas perangkat keras tersebut. 

  
B. Latar Belakang

sekarng bnyak yang menggunakan metode pemisahan service seperti ini karena dengan memisah service pada server yang berbeda dapat meringan kan beban ke server tersebut dan juga mempermudag seorang admin untuk troubelshoot jika ada masalah dalam jaringan tersebut


C. Persiapan Software dan Hardware

  • PC server dengan sistem operasi debian
  • PC client dengan sistem operasi bebas
  • Perangkat jaringan
  • Perangkat komputer


D. Maksud dan Tujuan

  • dapat memanage jaringan lebih optimal
  • dapat mengetahui lebih dalam tentang cara kerja DNS


E. Tahapan dan Pelaksanaan
  1.  buat topologi seperti berikut :

  2. atur IP server sesuai topologi di atas, disini saya tidak akan menunjukan konfigurasi IP
  3. kita akan konfigurasi server dengan melakukan ssh melalui terminal, karena seorang admin biasanya lebih sering melakukan konfigurasi dengan meremotenya,
  4. pertama kita masuk ke PC server untuk konfigurasi DNS terlebih dahulu, dengan menginstall packet bind9 dengan perintah "apt-get install bind9"

  5. pertama untuk konfigurasi dns kita akan buat domainya dengan membuat zone terlebih dahulu, dengan cara edit file named.conf.local pada /etc/bind dengan menggunkan perintah "nano /etc/bind/named.conf.local" lalu tambahkan script berikut :
    zone "ilham.com" {
    type master;

    file "/etc/bind/db.ilham"; --> file yang akan digunakan untuk mengelist IP yang nantinya akan di translasikan menjadi domain
    };

  6. lalu kita copy file db.local menjadi file db.ilham (sesuai yang ada di konfiurasi zone tadi) dengan perintah :
    cp /etc/bind/db.local /etc/bind/db.ilham

  7. lalu konfigurasi file db.ilham untuk memasukan IP yang nantinya akan ditraslasikan IP ke domain ubah seperti gambar di bawah ini :

  8. setelah itu edit file resolv.conf dengan perintah "nano /etc/resolv.conf"
  9. setelah itu kita tes dns server kita dengan menjalankan perintah "nslookup ilham.com"
    disitu akan keluar IP yang tadi telah dilist di db.ilham 
  10. setelah itu  masuk ke server 2 dan install apache2 untuk web servernya
    apt-get install apache2

  11. setelah itu kita masuk ke client lalu setting IP dnsnya dengan mengedit file resolv.conf dengan perintah :
    nano /etc/resolv.conf --> beri ip 192.168.100.1 karena itu merupakan IP server yang memiliki service dnsnya
  12. setelah itu kita coba buka browser di client lalu ketik url "ilham.com" nanti browser akan mengesekusi DNS pada PC server 1 lalu diteruskan ke web server pada PC server 2
  13. selesai kita telah berhasil membuat DNS server dan WEB server pada server yang berbeda tempat


F. Referensi
 
  1. https://id.wikipedia.org/wiki/Sistem_Penamaan_Domain
  2. https://id.wikipedia.org/wiki/Server_web 


G. Hasil dan Kesimpulan


Hasilnya sesuai dengan yang kita harapkan yaitu dns server kita bisa mengarahkan domainya menjadi IP yang berada pada server yang berbeda, sehingga saat client merequest web server dengan domain request tersebut akan di terima oleh server DNS lalu pada DNS akan mencari list domain tersebut setelah itu akan di teruskan menuju IP pada domain yang di request oleh client sebelumnya
 

Cara Mengkonfigurasi PPPoE Client Di Debian 8.5

Assalamualaikum wr.wb
setekah beberapa hari yang lalu saya cuma share tentang pelatihan CCNA kali ini saya kembali share tentang server yaitu Cara Mengkonfigurasi PPPoE Client Di Debian 8.5


A. Pengertian


Protokol Point-to-Point over Ethernet (PPPoE) adalah protokol jaringan untuk encapsulating PPP frame dalam Ethernet frame. Itu muncul pada tahun 1999, dalam konteks ledakan DSL sebagai solusi untuk paket tunneling melalui koneksi DSL ke ISP 's IP network, dan dari sana ke seluruh internet. Sebuah buku 2005 jaringan mencatat bahwa "Kebanyakan penyedia DSL menggunakan PPPoE, yang menyediakan otentikasi , enkripsi , dan kompresi . penggunaan Khas PPPoE melibatkan memanfaatkan fasilitas PPP untuk otentikasi pengguna dengan username dan password, didominasi melalui PAP protokol dan kurang sering melalui CHAP .

Pada peralatan pelanggan lokal , PPPoE dapat diimplementasikan baik dalam terpadu gerbang perumahan perangkat yang menangani kedua DSL modem dan IP routing fungsi atau dalam kasus sederhana modem DSL (tanpa routing dukungan), PPPoE dapat ditangani di balik itu pada router Ethernet-satunya yang terpisah atau bahkan langsung pada komputer pengguna. (Dukungan untuk PPPoE hadir di sebagian besar sistem operasi, mulai dari Windows XP , Linux untuk Mac OS X . Baru-baru ini, beberapa GPON berbasis (bukan DSL-based) gateway perumahan juga menggunakan PPPoE, meskipun status PPPoE dalam standar GPON marjinal.

PPPoE dikembangkan oleh UUNET , Redback Networks (sekarang Ericsson) dan RouterWare (sekarang Wind River Systems ) dan tersedia sebagai informasi RFC 2516 .

Dalam dunia DSL, PPPoE itu umumnya dipahami untuk berjalan di atas ATM (DSL) sebagai transportasi yang mendasarinya, meskipun ada pembatasan seperti itu tidak ada di protokol PPPoE itu sendiri. skenario penggunaan lainnya kadang-kadang dibedakan dengan memaku sebagai akhiran transportasi lain yang mendasarinya. Misalnya, PPPoEoE, ketika transportasi adalah Ethernet sendiri, seperti dalam kasus Metro Ethernet jaringan. (Dalam notasi ini, penggunaan asli dari PPPoE akan dicap PPPoEoA, meskipun tidak harus bingung dengan PPPoA , yang merupakan protokol enkapsulasi yang berbeda.)

PPPoE telah dijelaskan dalam beberapa buku sebagai " lapisan 2,5 protokol", dalam arti sederhana mirip dengan MPLS karena dapat digunakan untuk membedakan yang berbeda IP arus berbagi infrastruktur Ethernet, meskipun kurangnya PPPoE switch membuat keputusan routing berdasarkan PPPoE header batas penerapan dalam hal itu. 

Profil penggunaan yang berbeda

Masalahnya adalah bahwa pelanggan bisnis kecil memiliki profil penggunaan yang berbeda dari pengguna dialup rumah digunakan, termasuk
 
  • Menghubungkan seluruh LAN ke internet
  • Memberikan layanan pada LAN lokal dapat diakses dari sisi yang jauh dari koneksi
  • akses simultan ke beberapa sumber data eksternal, seperti perusahaan VPN dan tujuan ISP umum penggunaan terus menerus sepanjang hari kerja, atau bahkan sekitar jam 
  • Persyaratan ini tidak meminjamkan diri ke lag koneksi pembentukan proses dialup, atau yang model satu komputer-ke-satu-ISP, atau bahkan banyak-ke-satu yang NAT + dialup tersedia. Sebuah model baru diperlukan.

PPPoE digunakan terutama baik:
 
  • Dengan PPPoE berbahasa Internet DSL layanan di mana PPPoE berbahasa modem - router ( perumahan gerbang ) menghubungkan ke layanan DSL. Di sini baik ISP dan modem-router perlu berbicara PPPoE. (Perhatikan bahwa dalam kasus ini, sisi PPPoE-over-DSL hal ini kadang-kadang disebut sebagai PPPoEoA, untuk 'PPPoE lebih ATM 
  • Ketika modem DSL PPPoE berbahasa terhubung ke router Ethernet-satunya PPPoE berbahasa menggunakan kabel Ethernet. Untuk sistem dua-kotak seperti, modem DSL ditambah Ethernet-satunya router, PPPoE sekarang [ kapan? ] Solusi yang lebih disukai


B. Latar Belakang

PPPoE ini merupakan metode tunneling untuk melakukan koneksi dengan DSL, dan juga merupakan protokol jaringan untuk encapsulasi ppp frame pada ethernet frame, dengan begitu koneksi pada dial up akan lebih aman dibandingkan dengan koneksi dial up biasanya


C. Persiapan Software dan Hardware

  1. PC dengan sistem operasi bebas
  2. PC server dengan sistem operasi DEBIAN 8.5
  3. Perangkat Jaringan
  4. modul


D. Maksud dan Tujuan 
  1. Dapat memahami lebih dalam tentang cara mengoneksikan PPPoE
  2. Dapat memahami cara kerja PPPoE
  3. Dapat menerapkan fungsi PPPoE pada sebuah jaringan


E. Tahapan dan Pelaksanaan

  1. masuk ke debian server lalu login dengan root
  2. setelah itu pstikan bahwa debian server sudah terinstall "pppoeconf", jika belum instalah menggunakan perintah "apt-get install pppoeconf"

  3. jika paket sudah teristall kita akan melakukan dial up menggunakan PPPoe client dari debian , sebelum itu pastikan kabel sudah terhubung dari debian tersebut ke penyedian PPPoE server
  4. jika kabel sudah terhubung, untuk melakukan dial up gunakan perintah "pppoeconf"
  5. setelah itu pppoeconf akan memindai interface pada debian untuk mencari penyedia layanan PPPoE server yang nantinya akan di dial up

  6. setelah pemindai selesai itu menunjukan bahwa debian server sudah menemukan PPPoE server yang akan di dial up, akan muncul kotak dialog disitu terdapat pilihan untuk mengkonfigurasi secara otomatis file /etc/ppp/peers/dsl-provider yang merupakan file konfigurasi PPPoE itu sendiri, dan juga mengkonfigurasi otomatis pada /etc/network/interface untuk menyetting IP PPPoE client tersebut, pilih yes agar file - file tadi dikonfigursi secara otomatis

  7. disini merupakan pilihan untuk mecrosscek konfigurasi pada file /etc/ppp/peers/dsl-provider

  8. lalu setelah akan disuruh untuk memasukan user PPPoE

  9. lalu masukan passwordnya

  10. setelah itu konfigurasi MMS, pilih NO

  11. ini merupakan kotak dialog untuk menjalankan service PPPoE sekarang atau tidak, jika ingin menjalankan service sekarang bisa langsung pilih yes

  12. ini merupakan perintah untuk mengonek PPPoE server dengan "pon dls-provder" dan disconect "poff dls-provider", jika ingin langsung konek pilih yes

  13.  jika koneksi ke PPPoE server berhasil akan ada tampilan seperti berikut yang menunjukan bahwa PPPoE client kita sudah terhubung ke PPPoE server

  14. jika sudah terkoneksi kita coba cek IP yang kita dapat dengan menggunakan perintah "ifconfig"

  15. disitu terlihat bahwa kita telah berhasil mendapat IP itu membuktikan bahwa dial up kita telah berhasil


F. Referensi
  1. https://en.wikipedia.org/wiki/Point-to-point_protocol_over_Ethernet
  2. https://wiki.debian.org/PPPoE


G. Hasil dan Kesimpulan 
 
Hasilnya sesuai dengan yang kita inginkan yaitu kita berhasil mendapat IP dari PPPoE server melalui dial up dari PPPoE client , dengan ini dial up kita lebih aman karena ppp frame di encapsulasi sehingga data menjadi lebih aman

konfiurasi virtualhost di debian 8.5

assalamualaikum wr. wb.
        kali ini saya akan share tentang cara Mengkonfigurasi virtualhost pada debian 8.5 sebelum itu kita harus mengerti tentang pengertian , fungsi karena dalam sebuah jaringan fungsi virtualhost sangat dibutuhkan untuk kemudahan efisiensi konfigurasi dalam ranah jaringan
A. Pengertian

Virtual Host adalah cara untuk mengatur banyak website atau URL di dalam satu mesin atau satu IP.
Contoh kita mempunyai banyak domain tapi hanya mempunyai 1 IP public atau 1 server. Cara untuk mengatasi hal tersebut adalah dengan cara membuat virtualhost yang ada di web server.

Virtual Host bisa anda gunakan setelah anda menginstall package-package web server dan sudah pasti web server anda sudah berjalan dengan baik.

B. Latar Belakang

Latar belakang dari pembuatan virtualhost yaitu bertujuan untuk menghemat dan mempermudah pengguna internet untuk mengingat nama server tanpa harus mengenal alamat IP.

C. Maksud dan TujuanMaksud dan tujuan dilakukannya konfigurasi virtualhost yaitu kita dapat menghemat dan mempermudah pengguna internet untuk mengingat nama server.

D. Alat dan bahan 

  • PC / Laptop
  • PC Server yang terinstall Debian
  • Akses Internet
 E. Tahap dan Langkah Kegiatan  

1. Pertama kita harus pindah ke direktori /var/www dengan cara
#cd /var/www
2. Kemudian kita membuat sebuah direktori, dengan cara 
#mkdir portal
NB : Kita bebas membuat nama direktori yang kita buat
3. Setelah itu kita buat file dengan extensi .html pada direktori /var/www/nama folder yang kita buat tadi/index.html dengan cara :
#nano /var/www/nama folder yang kita buat/index.html
Contoh : #nano /var/www/portal/index.html
 
4. Kemudian isikan file index.html tadi dengan isi seperti ini
<html>
<body>
<h1>PORTAL</h1>
<h2>Subdomain portal smkn1kediri.sch.id<h2>
</body>
</html>
Setelah itu kita simpan
5. Selanjutnya masuk ke direktori /etc/apache2/sites-available/ dengan perintah
#cd /etc/apache2/sites-available
6. Jika sudah kemudian kita buat file dengan extensi .conf , untuk mempermudah dalam melakukan konfigurasinya kita salin file defaultnya kedalam file yang kita buat, dengan perintah
#cp 000-default.conf nama file yang ingin kita buat.conf
CONTOH : #cp 000-default.conf portal.conf
kemudian kita cek apakah sudah ada file yang kita buat tadi dengan perintah 
#ls
Jika sudah nanti akan seperti gambar dibawah ini
7. Kemudian kita edit file yang kita buat tadi dengan perintah
#nano portal.conf
8. Kemudian tambahkan konfigurasi di bawah tulisan "ServerAdmin admin@localhost" tambahkan konfigurasi seperti ini
ServerName nama domain anda
ServerAlias nama sub domain anda
DocumentRoot lokasi folder yang di buat di /var/www tadi
Contoh seperti gambar dibawah ini
Kemudian kita simpan
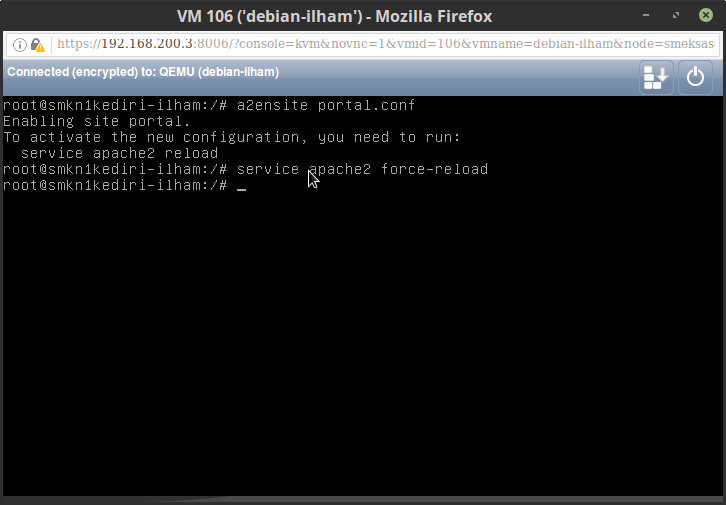
9. Selanjutnya kita mengaktifkan file yang kita buat tadi dengan perintah
a2ensite portal.farid.net
Maka akan muncul tulisan seperti gambar dibawah ini
 10. Kemudian kita reload apache2 dengan perintah
service apache2 force-reload
11. Kemudian kita buka web browser dan ketikkan alamat subdomain yang kita buat tadi seperti gambar dibawah ini, jika berhasil maka akan seperti ini

F. KesimpulanKesimpulan dari kegiatan ini yaitu kita dapat melakukan konfigurasi Virtualhost . Dalam melakukan konfigurasi virtualhost sebaiknya kita perlu memperhatikan urutan langkah langkah konfigurasi virtualhost sehingga tidak ada langkah yang terlewati sehingga dapat membuat gagal konfigurasi virtualhost


G. Referensi


Konfigurasi NAT pada Debian 8.5

Assalamualaikum wr.wb
kali ini saya akan share tentang cara mengkonfigurasi NAT pada debian 8.5, sebelum masuk ke konfigurasi alangkah lebih baik untuk memahami apa itu NAT?


A. Pengertian


         Penafsiran alamat jaringan (Bahasa Inggris:Network Address Translation) adalah suatu metode untuk menghubungkan lebih dari satu komputer ke jaringan internet dengan menggunakan satu alamat IP. Banyaknya penggunaan metode ini disebabkan karena ketersediaan alamat IP yang terbatas, kebutuhan akan keamanan (security), dan kemudahan serta fleksibilitas dalam administrasi jaringan.


Alamat IP

       Saat ini, protokol IP yang banyak digunakan adalah IP versi 4 (IPv4). Dengan panjang alamat 4 byte berarti terdapat 2 pangkat 32 = 4.294.967.296 alamat IP yang tersedia. Jumlah ini secara teoretis adalah jumlah komputer yang dapat langsung koneksi ke internet. Karena keterbatasan inilah sebagian besar ISP (Internet Service Provider) hanya akan mengalokasikan satu alamat untuk satu pengguna dan alamat ini bersifat dinamik, dalam arti alamat IP yang diberikan akan berbeda setiap kali user melakukan koneksi ke internet. Hal ini akan menyulitkan untuk bisnis golongan menengah ke bawah. Di satu sisi mereka membutuhkan banyak komputer yang terkoneksi ke internet, akan tetapi di sisi lain hanya tersedia satu alamat IP yang berarti hanya ada satu komputer yang bisa terkoneksi ke internet. Hal ini bisa diatasi dengan metode NAT. Dengan NAT gateway yang dijalankan di salah satu komputer, satu alamat IP tersebut dapat dibagi ke beberapa komputer yang lain dan mereka bisa melakukan koneksi ke internet secara bersamaan.


Keamanan

        Ketika suatu komputer terkoneksi ke internet, komputer tersebut tidak saja dapat mengakses, misalnya ke server suatu situs tertentu, tetapi komputer tersebut juga sangat mungkin untuk diakses oleh komputer lain yang juga terkoneksi ke internet. Jika disalahgunakan, hal tersebut bisa sangat berbahaya. Data-data penting bisa saja dilihat atau bahkan dicuri oleh orang yang tak bertanggungjawab. NAT secara otomatis akan memberikan proteksi seperti halnya firewall dengan hanya mengizinkan koneksi yang berasal dari dalam jaringan. Hal ini berarti tingkat keamanan suatu jaringan akan meningkat, karena kemungkinan koneksi dari luar ke dalam jaringan menjadi relatif sangat kecil.

Administrasi Jaringan

      Dengan NAT, suatu jaringan yang besar dapat dipecah-pecah menjadi jaringan yang lebih kecil. Bagian-bagian kecil tersebut masing-masing memiliki satu alamat IP, sehingga dapat menambahkan atau mengurangi jumlah komputer tanpa memengaruhi jaringan secara keseluruhan. Selain itu, pada gateway NAT modern terdapat server DHCP yang dapat mengkonfigurasi komputer client secara otomatis. Hal ini sangat menguntungkan bagi admin jaringan karena untuk mengubah konfigurasi jaringan, admin hanya perlu mengubah pada komputer server dan perubahan ini akan terjadi pada semua komputer client. Selain itu gateway NAT mampu membatasi akses ke internet, juga mampu mencatat semua traffic, dari dan ke internet. Secara keseluruhan, dengan segala kelebihan gateway NAT tersebut, admin jaringan akan sangat terbantu dalam melakukan tugas-tugasnya.

B. Latar Belakang

       dalam suatu jaringan kita perlu adanya suatu NAT agar bisa mentranslasikan IP pubic ke IP private agar cient bisa mendapat IP public yang sama dengan server sehingga dapat berinternet dengan tetap menggunakan IP private yang dimiliki oleh client tersebut


C. Persiapan Software dan Hardware 

  • PC dengan sistem operasi bebas
  • PC Server dengan sistem operasi Debian
  • perangkat jaringan


D.  Maksud dan Tujuan

  1. Dapat melakukan managemen server
  2. Dapat melakukan NAT lewat debian 8.5
  3. Dapat menerapkan fungsi NAT pada jaringan dengan debian 8.5


E. Tahapan dan Pelaksanaan 

1. buka debian terlebih dahulu, lalu login sebagai root
2. untuk melakukan nat terlebih dahulu sedit file "sysctl.conf" dengan perintah
nano /etc/sysctl.conf


3. lalu pada file tersebut hilangkan tanda pagar kata "net.ipv4.ip_fordward=1"


4. lalu edit pula pada file "ip_fordward" dan ganti angka 0 menjadi 1 dengan perintah :
nano /proc/sys/net/ipv4/ip_fordward


5. lalu cek konfigurasi nat tadi, jika hasilnya 1 berarti berhasil dengan perintah :
sysctl -p

6. lalu agar nat bisa digunakan kita harus menyetting firewall agar diberi ijin
7. untuk setting firewall nat ada 2 cara yaitu permanen dan sementara, untuk yang sementara bisa menggnakan perintah :
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
 keterangan :
eth0 adalah sumber dari IP publiknya
settinggan firewall ini akan hilang apabila PC di restart

8. jika untuk permanen bisa di setting pada file "rc.local" dan tambahkan syntax seperti pada settingan firewall nat sementara tadi, untuk edit file bisa menggunakan perintah :
nano /etc/rc.local
 
9. lalu jalankan service rc.local dengan perintah berikut :
service rc.local start
atau
/etc/init.d/rc.local start


10. lalu cek apakah firewall untuk nat sudah aktif atau belum? menggunakan perintah :
 iptables -t nat -nL

 
 11. lalu kita tes dengan ping google, maka IP kita akan di translasikan menjadi IP public

12. seperti itulah cara untuk melakukan NAT pada debian 8.5


F. Referensi

  1. https://id.wikipedia.org/wiki/Penafsiran_alamat_jaringan


G. Hasil dan Kesimpulan

        Hasilnya NAT bisa aktif dan saat kita melakukan komunikasi dengan internet IP yang akan kita gunakan yaitu IP private akan di translasikan ke IP public oleh debian server yang tadi telah kita konfigurasi NAT & firewallnya nya